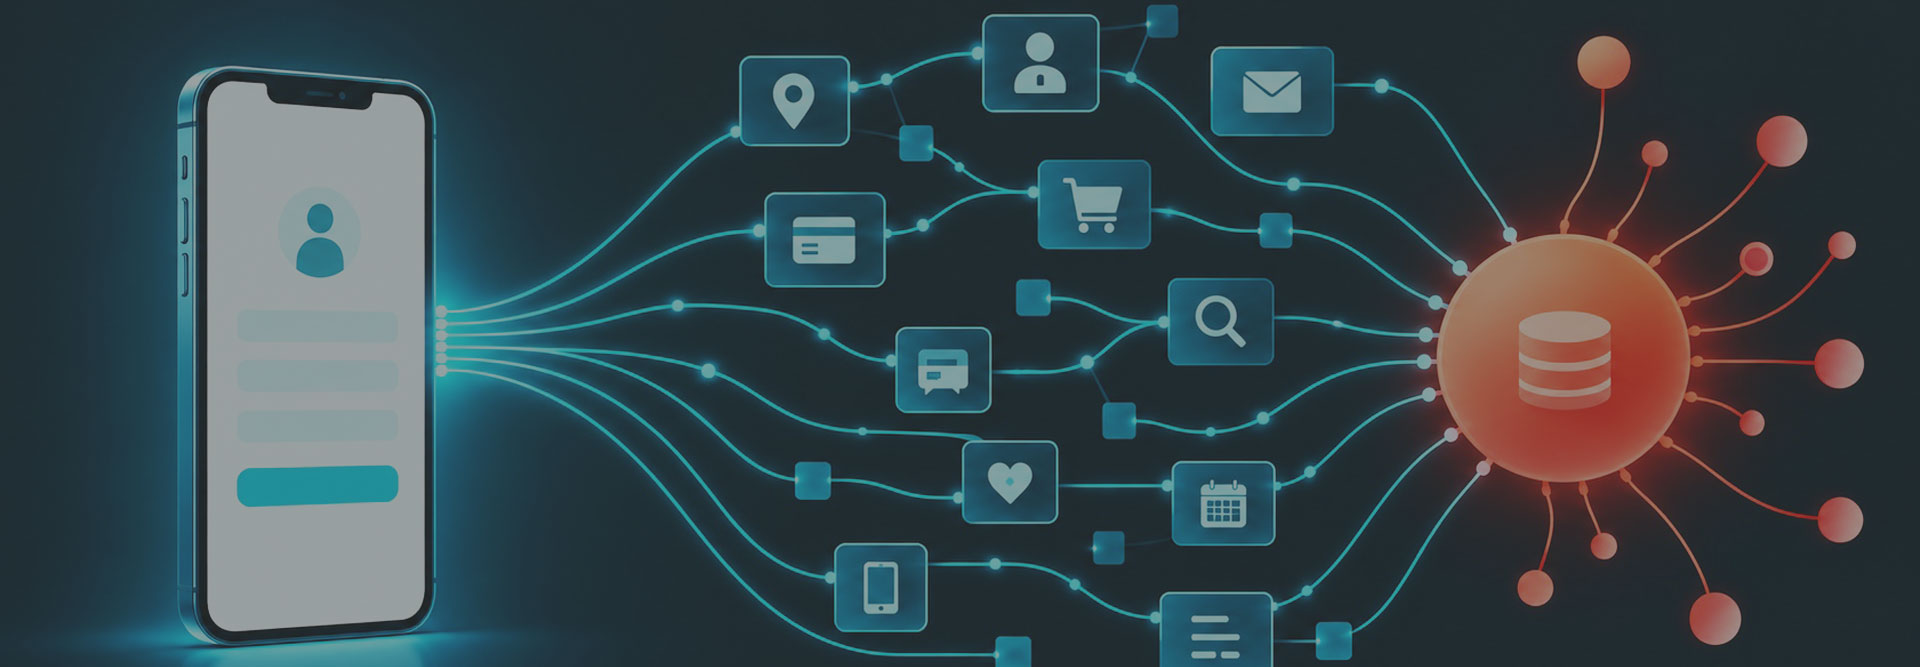
How TikTok tracks you, in a nutshell
Seven steps show how an ordinary TikTok account, the data brokers behind it and a few shared Wi-Fi networks turn everyday activity into a personal profile.

Vos données restent exclusivement les vôtres. En tant que partenaire d’Infomaniak Network SA, DIGITALABS garantit leur préservation par des solutions qui privilégient confidentialité, intégrité et sécurité.
Entièrement situé en Suisse, Infomaniak place vos données en dehors de la juridiction des États-Unis et de la Chine, garantissant une souveraineté et une neutralité maximales.
Nos spécialistes mènent des évaluations de sécurité sur site pour clients privés et PME : analyse de l’environnement opérationnel, solutions personnalisées qui renforcent plateformes web et infrastructures.
Avec plus de 49 millions de téléchargements selon son compteur officiel et près de 43 % des sites web mondiaux, WordPress reste le CMS dominant : environ 60 % du marché. Cette ubiquité en fait une cible privilégiée des cyberattaques dès qu’un site n’est plus à jour. Les technologies open source offrent de la flexibilité, mais exigent des mises à jour périodiques et une maintenance proactive.
DIGITALABS conseille en Sécurité des Systèmes d’Information (SSI) et sécurité des plateformes web : back-end, front-end, bases de données, écosystèmes IoT. Nous formons aussi les équipes à la cybersécurité pour réduire l’exposition aux menaces.
Le contexte d’un projet informatique influence fortement sa posture de sécurité.
Wordfence Threat Intelligence livre en temps réel les cyberattaques mondiales : exploits, force brute, logiciels malveillants, vulnérabilités bloquées. Une démonstration de l’importance d’une protection et d’une surveillance continues. Consultez les statistiques de :
Lorsque les applications web constituent le cœur d’une entreprise, des protocoles de sécurité stricts doivent être suivis:
Les formulaires sont des cibles fréquentes. Les URL non sécurisées peuvent également exposer des informations critiques, permettant la récupération d’identifiants ou de documents confidentiels.
Un code source de haute qualité est essentiel, mais c’est l’intégration des bonnes pratiques de sécurité dès les premières étapes du développement qui prévient le mieux les intrusions.
Plus la sécurité est forte, plus les contraintes sont grandes, tant pour les utilisateurs que pour les développeurs. Les stratégies doivent se concentrer sur ce qui doit vraiment être protégé.
Repose sur une seule information d’identification, nom d’utilisateur et mot de passe, pour vérifier l’identité. Malgré des politiques strictes, cette méthode reste vulnérable à :
Pour vérifier de manière fiable qui effectue une action en ligne, les smartphones servent désormais d’identifiant le plus sécurisé :

Nom d’utilisateur, mot de passe, code PIN.
Smartphone, dispositif OTP, clé de sécurité.
Facteur biométrique - empreinte digitale, scan rétinien, reconnaissance vocale.
La combinaison de ces couches garantit une défense multifactorielle contre les accès non autorisés et les violations de données.
La cybersécurité est un processus continu. En combinant infrastructure sécurisée, chiffrement robuste, authentification fiable et surveillance proactive, DIGITALABS bâtit avec les organisations des écosystèmes numériques résilients et conformes.
La sécurité d’un accès ne repose plus uniquement sur un mot de passe. Les méthodes d’authentification ont évolué : chacune offre un niveau de protection différent et des garanties variables en souveraineté numérique.
Ce tableau intègre la dimension suisse, l’hébergement local et l’indépendance des infrastructures étrangères, comme critère de sélection à part entière.

| Méthode | Ce que vous faites | Fonctionnement | Sécurité | Souveraineté (CH) | Usage recommandé |
|---|---|---|---|---|---|
| Clé matérielle FIDO2 (Fast IDentity Online) | Brancher ou approcher la clé | Dispositif physique confirme la connexion via standard ouvert | ★★★★★ | Oui, standard ouvert, aucun cloud | Comptes à haute valeur, accès critiques |
| Passkeys (clé d’accès) | Face ID, Touch ID ou PIN de l’appareil | L’appareil prouve votre identité sans mot de passe (standards FIDO2 et WebAuthn, Web Authentication) | ★★★★★ | Selon le fournisseur (ex. Proton Pass : Oui) | Meilleure option disponible, à privilégier |
| Application TOTP (Time-based One-Time Password) | Saisir un code à 6 chiffres | L’app génère un nouveau code toutes les 30 secondes (standard ouvert) | ★★★★ | Oui (ex. Proton Authenticator, Aegis) | Robuste, compatible avec la majorité des services |
| Gestionnaire de mots de passe | Remplissage automatique | Génère et stocke des mots de passe uniques et complexes | ★★★★ | Oui (ex. Proton Pass, Bitwarden auto-hébergé) | Indispensable pour tous les comptes |
| Codes de secours | Utiliser un code préenregistré | Codes à usage unique générés à l’activation du 2FA | ★★★ | Oui, si stockés hors ligne | Accès d’urgence uniquement, à imprimer et conserver |
| Notification push | Appuyer sur « Approuver » | L’application demande confirmation sur votre appareil | ★★★ | Non (applications Big Tech majoritairement) | Pratique, mais vulnérable au push bombing |
| Lien magique | Cliquer sur un lien reçu par e-mail | Connexion sans mot de passe via lien à usage unique et durée limitée | ★★★ | Selon le fournisseur de messagerie | Accès occasionnel, portails clients simples |
| Code par e-mail | Saisir le code reçu par e-mail | Code à usage unique envoyé dans la boîte de réception | ★★ | Selon le fournisseur (Proton Mail : Oui) | Méthode de secours acceptable |
| Connexion sociale OAuth (Open Authorization) | « Se connecter avec Google / Apple » | Un compte tiers vous authentifie via OpenID Connect : point de défaillance unique | ★★ | Non : infrastructure US, compte tiers requis | À éviter pour les accès sensibles |
| Code SMS | Saisir le code reçu par SMS | Code par message texte, vulnérable au SIM swapping et aux attaques SS7 | ★★ | Non : infrastructure télécom | Héritage uniquement : à remplacer dès que possible |
Le bon choix dépend de ce que vous voulez protéger et du niveau de protection souhaité. Une clé FIDO2 offre la meilleure sécurité, mais peu de personnes l’utilisent au quotidien : elle se justifie surtout pour les accès les plus critiques.
Pour les comptes critiques, privilégiez FIDO2 ou les passkeys ; pour le reste, un gestionnaire de mots de passe complété par une application d’authentification TOTP gratuite et compatible avec la plupart des services, par exemple Proton Authenticator ou Synology Secure SignIn. Pour les comptes Infomaniak, l’application gratuite Infomaniak Authenticator valide la connexion d’un simple geste sur le téléphone. Évitez le SMS et les connexions sociales lorsque la souveraineté de vos données compte.
Exemples concrets
Nos experts évaluent vos besoins et mettent en œuvre des solutions de protection sur mesure.
