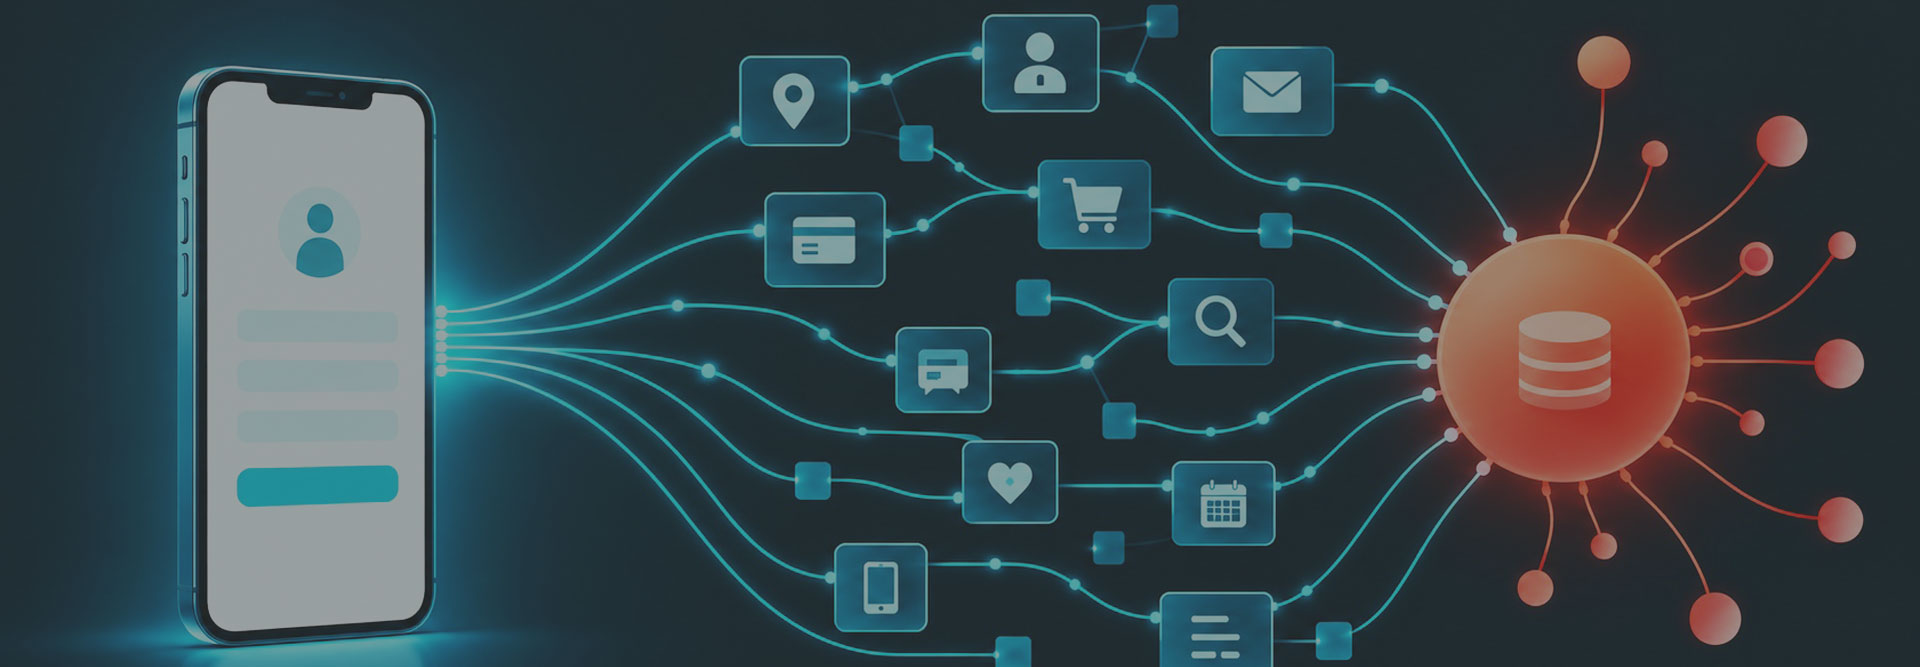
How TikTok tracks you, in a nutshell
Seven steps show how an ordinary TikTok account, the data brokers behind it and a few shared Wi-Fi networks turn everyday activity into a personal profile.

I vostri dati restano esclusivamente vostri. In qualità di partner di Infomaniak Network SA, DIGITALABS ne garantisce la protezione attraverso soluzioni che privilegiano riservatezza, integrità e sicurezza.
Interamente situata in Svizzera, Infomaniak colloca i vostri dati al di fuori della giurisdizione degli Stati Uniti e della Cina, garantendo la massima sovranità e neutralità.
I nostri specialisti conducono valutazioni di sicurezza on-site per clienti privati e PMI: analisi dell’ambiente operativo, soluzioni personalizzate che rafforzano piattaforme web e infrastrutture.
WordPress resta il CMS dominante del web. Questa diffusione lo rende un obiettivo privilegiato dei cyberattacchi non appena un sito non è più aggiornato. Le tecnologie open source offrono flessibilità, ma esigono aggiornamenti periodici e una manutenzione proattiva.
DIGITALABS offre consulenza in Sicurezza dei Sistemi Informativi (SSI) e nella sicurezza delle piattaforme web: back-end, front-end, database, ecosistemi IoT. Formiamo inoltre i team alla cybersicurezza per ridurre l’esposizione alle minacce.
Wordfence Threat Intelligence offre in tempo reale i dati sugli attacchi informatici globali: exploit, forza bruta, malware, vulnerabilità bloccate. La prova dell’importanza di una protezione e di un monitoraggio continui. Consultate le statistiche di:
Quando le applicazioni web costituiscono il cuore di un’azienda, devono essere seguiti rigorosi protocolli di sicurezza:
I moduli sono bersagli frequenti. Anche gli URL non protetti possono esporre informazioni critiche, consentendo il recupero di credenziali o documenti riservati.
Un codice sorgente di alta qualità è essenziale, ma è l’integrazione delle buone pratiche di sicurezza fin dalle prime fasi dello sviluppo che previene meglio le intrusioni.
Più la sicurezza è forte, maggiori sono i vincoli, sia per gli utenti che per gli sviluppatori. Le strategie devono concentrarsi su ciò che deve veramente essere protetto.
Si basa su una singola credenziale (nome utente e password) per verificare l’identità. Nonostante politiche rigorose, questo metodo resta vulnerabile a:
Per verificare in modo affidabile chi effettua un’azione online, gli smartphone fungono ormai da identificatore pratico e sicuro:

Nome utente, password, codice PIN.
Smartphone, dispositivo OTP, chiave di sicurezza.
Fattore biometrico: impronta digitale, scansione retinica, riconoscimento vocale.
La combinazione di questi livelli garantisce una difesa multifattoriale contro gli accessi non autorizzati e le violazioni dei dati.

La sicurezza di un accesso non si basa più esclusivamente su una password. I metodi di autenticazione si sono evoluti: ognuno offre un livello di protezione diverso e garanzie variabili in materia di sovranità digitale.
Questa tabella integra la dimensione svizzera, l’hosting locale e l’indipendenza dalle infrastrutture straniere, come criterio di selezione a pieno titolo.
| Metodo | Cosa fate | Funzionamento | Sicurezza | Sovranità (CH) | Uso raccomandato |
|---|---|---|---|---|---|
| Chiave hardware FIDO2 (Fast IDentity Online) | Inserire o avvicinare la chiave | Dispositivo fisico conferma il login tramite standard aperto | ★★★★★ | Sì, standard aperto, nessun cloud | Account ad alto valore, accessi critici |
| Passkeys (chiave d’accesso) | Face ID, Touch ID o PIN del dispositivo | Il dispositivo prova la vostra identità senza password (standard FIDO2 e WebAuthn, Web Authentication) | ★★★★★ | Secondo il fornitore (es. Proton Pass: Sì) | Migliore opzione disponibile, da privilegiare |
| App TOTP (Time-based One-Time Password) | Inserire un codice a 6 cifre | L’app genera un nuovo codice ogni 30 secondi (standard aperto) | ★★★★ | Sì (es. Proton Authenticator, Aegis) | Robusto, compatibile con la maggior parte dei servizi |
| Gestore di password | Compilazione automatica | Genera e memorizza password uniche e complesse | ★★★★ | Sì (es. Proton Pass, Bitwarden self hosted) | Indispensabile per tutti gli account |
| Codici di recupero | Utilizzare un codice pre-salvato | Codici monouso generati all’attivazione del 2FA | ★★★ | Sì, se conservati offline | Solo accesso d’emergenza: stampare e conservare |
| Notifica push | Toccare "Approva" | L’app richiede conferma sul vostro dispositivo | ★★★ | No (principalmente applicazioni Big Tech) | Pratico, ma vulnerabile al push bombing |
| Link magico | Cliccare su un link ricevuto per e-mail | Login senza password tramite link monouso a durata limitata | ★★★ | Secondo il fornitore di posta | Accesso occasionale, portali clienti semplici |
| Codice via e-mail | Inserire il codice ricevuto per e-mail | Codice monouso inviato nella casella di posta | ★★ | Secondo il fornitore (Proton Mail: Sì) | Metodo alternativo accettabile |
| Login sociale OAuth (Open Authorization) | "Accedi con Google / Apple" | Un account terzo vi autentica tramite OpenID Connect, punto di guasto unico | ★★ | No, infrastruttura US, account terzo richiesto | Da evitare per gli accessi sensibili |
| Codice SMS | Inserire il codice ricevuto via SMS | Codice via messaggio di testo, vulnerabile al SIM swapping e agli attacchi SS7 | ★★ | No, infrastruttura telecom | Solo legacy, da sostituire il prima possibile |
La scelta giusta dipende da cosa volete proteggere e dal livello di protezione desiderato. Una chiave FIDO2 offre la sicurezza più elevata, ma poche persone la usano ogni giorno: si giustifica soprattutto per gli accessi più critici.
Per gli account critici, privilegiate FIDO2 o le passkey; per il resto, un gestore di password abbinato a un’app di autenticazione TOTP gratuita e compatibile con la maggior parte dei servizi, ad esempio Proton Authenticator o Synology Secure SignIn. Per gli account Infomaniak, l’app gratuita Infomaniak Authenticator approva l’accesso con un semplice tocco sul telefono. Evitate gli SMS e i login sociali quando la sovranità dei vostri dati è importante.
Esempi concreti
La cybersicurezza è un processo continuo. Combinando infrastruttura sicura, crittografia robusta, autenticazione affidabile e monitoraggio proattivo, DIGITALABS costruisce con le organizzazioni ecosistemi digitali resilienti e conformi.
